

Ondernemers met sjoemeldiesels eisen schadevergoeding
ZOETERMEER (ANP) - Bedrijven die jarenlang in bestelbusjes rondgereden hebben met sjoemelsoftware eisen een schadevergoeding van autofabrikanten. Transport en Logistiek Nederland (TLN) is een samenwerking aangegaan met Dieselgate.com om de claims van ondernemers te verzamelen. Dat platform heeft uitgezocht dat er bij de achterban van TLN waarschijnlijk tienduizenden van deze vervuilende auto's met gemanipuleerde systemen zijn of zijn geweest.
Het gaat om bedrijfswagens van merken als Mercedes, Renault, Peugeot, Fiat en Volkswagen uit de bouwjaren 2009 tot 2020. Per voertuig kunnen de bedrijven minstens 3000 euro compensatie verwachten, bevestigt Dieselgate.com na berichtgeving door De Telegraaf. Dat baseert het platform op al gedane uitspraken bij Nederlandse en buitenlandse rechtbanken.
Het sjoemeldieselschandaal kwam in 2015 aan het licht bij het Duitse Volkswagen. Later werd bekend dat bij veel andere automerken op grote schaal emissietesten zijn gemanipuleerd met speciale software, waardoor de dieselwagens schoner leken dan ze in werkelijkheid waren.
Particuliere automobilisten
In Nederland hebben meerdere claimclubs sjoemeldieselzaken lopen tegen autofabrikanten. Daarbij is de meeste aandacht volgens Dieselgate.com tot nu toe uitgegaan naar particuliere automobilisten. Maar bijvoorbeeld ook in de bouw of in de installatiebranche moeten talloze sjoemeldiesels zijn gekocht. Het platform hoopt dat ook ondernemers uit die branches zich zullen melden.
Arco Krijgsman, een van de initiatiefnemers van Dieselgate.com, legt uit dat het platform voor de ondernemers al het uitzoekwerk uit handen neemt, zoals het achterhalen van alle voertuiginformatie ."En in de verificatie of het type voertuig ook sjoemelsoftware bevat of heeft bevat. Vervolgens brengen wij de claims aan in de relevante collectieve procedures."
Meer uit Financieel

DEN HAAG (ANP) - Het Nationaal Cyber Security Centrum (NCSC) heeft na het bekend worden van kwetsbaarheden in programmeertaal PHP nog geen "actief misbruik" gesignaleerd. Het centrum adviseert organisaties wel nadrukkelijk om alvast voorbereidingen te treffen op de updates die woensdagmiddag beschikbaar worden gesteld, zodat die zo snel mogelijk geïnstalleerd kunnen worden.
3 minuten geleden
MOSKOU (ANP/AFP) - De eerste tanker met Russische diesel vertrekt donderdag naar de Verenigde Staten, heeft de Russische vicepremier Alexander Novak gezegd. Het gaat om de eerste levering in het kader van een dieseldeal tussen de VS en Rusland.
6 minuten geleden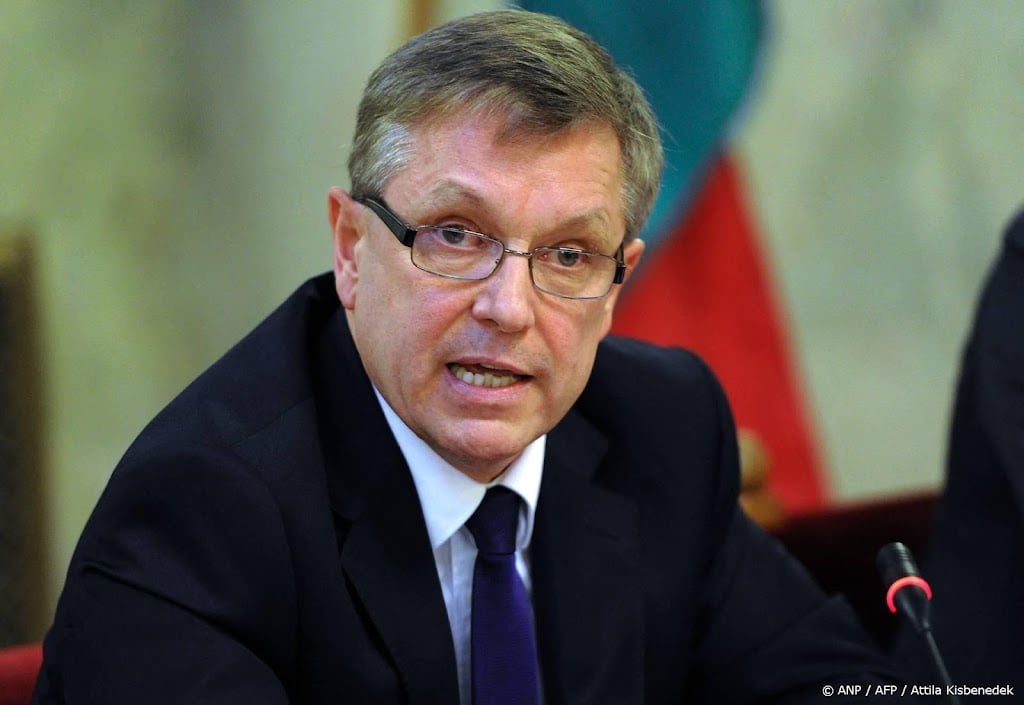
BOEDAPEST (ANP/RTR/BLOOMBERG) - De voormalige gouverneur van de Hongaarse centrale bank György Matolcsy is woensdag gearresteerd in een onderzoek van de Hongaarse autoriteiten naar verduistering en fraude. Hij was twaalf jaar lang gouverneur en een bondgenoot van oud-premier Viktor Orbán. Matolcsy trad in maart 2025 af bij de National Bank of Hungary.
13 minuten geleden
AMSTERDAM (ANP) - Websuper Picnic haalt zijn website niet offline, ondanks dat die wel op programmeertaal PHP draait. Volgens een woordvoerder is zo'n ingreep in het geval van Picnic niet nodig. "Onze website is alleen een uithangbord. Je kunt daar niet bestellen." Volgens een woordvoerder draaien de bestelapp en alle belangrijke systemen van Picnic niet op PHP.
18 minuten geleden
AMSTERDAM (ANP) - Banken zullen "ieder voor zich bezien" welke gevolgen de recente rechterlijke uitspraak over de compensatie van slachtoffers van bankfraude heeft voor hun eigen processen en procedures. Dat heeft een woordvoerder van de Nederlandse Vereniging van Banken (NVB) gezegd.
48 minuten geleden
DEN HAAG (ANP) - De kwetsbaarheden in programmeertaal PHP hebben potentieel heel grote gevolgen, zegt ethisch hacker Wouter van Dongen. Wereldwijd draait ongeveer 70 procent van de websites op PHP of toepassingen daarvan. "Het gevaar is dat die sites worden overgenomen of dat iemand bij alle data kan", stelt Van Dongen.
1 uur geleden
SAN FRANCISCO (ANP/RTR) - Cyberbeveiliger Cloudflare ziet dat bedrijven geconfronteerd worden met de eerste cyberaanvallen die gericht zijn op de kwetsbaarheden in programmeertaal PHP. Dat heeft technisch directeur Dane Knecht gezegd op socialmediaplatform X.
1 uur geleden